


Parmak İziyle Mesai Takibi Yasak mı? KVKK Kararı ve İşveren Rehberi
Abdullah Yiğitalp
Kişisel Verileri Koruma Kurulu, yalnızca mesai takibi için parmak izi ya da yüz verisi işlenmesini, çalışanın açık rızası olsa bile hukuka aykırı buldu. Kararın ne dediğini, ne demediğini ve elinde biyometrik cihaz olan işverenin atabileceği adımları sırayla anlattık.
Kapıdaki parmak izi okuyucu yıllarca PDKS'nin en güvenli hâli sayıldı: kart unutulur, başkasına verilir, parmak verilemez. 2026'da bu tablo değişti. Kişisel Verileri Koruma Kurulu 29 Nisan 2026'da aldığı 2026/921 sayılı ilke kararıyla, yalnızca mesai takibi amacıyla biyometrik veri işlenmesini hukuka aykırı buldu. Karar 2 Haziran 2026'da Resmî Gazete'de yayımlandı. Kurum, gelen sorular üzerine 27 Ağustos'ta ikinci bir duyuru yaptı.
Kısa cevap: Kanuna konmuş bir yasak yok. Ama Kurul, yalnız mesai için biyometrik veri işlemeyi açık rıza olsa bile hukuka aykırı sayıyor ve uymayana yaptırım uygulayabiliyor. İşveren açısından sonuç pratikte aynı.
Bu yazıda iki metni işverenin gözüyle okuyoruz: Karar ne diyor, ne demiyor ve elinizde parmak izli ya da yüz tanımalı bir cihaz varsa hangi sırayla ne yapmalısınız?
Kısaca: karar ne diyor?
- Biyometrik veri özel nitelikli veridir. Parmak izi, yüz, avuç içi, iris gibi veriler 6698 sayılı Kanun'un 6. maddesine göre en sıkı korunan veri grubundadır.
- Kanunda böyle bir yöntem öngörülmüyor. İşverenin çalışma süresini kaydetme yükümlülüğü var. Ancak bunun biyometrik sistemle yapılmasını öngören açık bir kanun hükmü yok.
- Açık rıza tek başına yetmiyor. İşçi ile işveren arasındaki güç dengesizliği, rızanın gerçekten özgür olup olmadığını tartışmalı hâle getiriyor. Rıza her an geri alınabildiği için sistemin sürekliliğini de taşıyamıyor.
- Rıza geçerli olsa bile ölçülülük testi geçilmiyor. Aynı amaca daha az müdahaleci yollarla ulaşılabiliyor. Kurum'un verdiği örnekler arasında şifreli kart, PIN, RFID/NFC kimlik kartı ve imzalı çizelge var.
- Uymamanın bir yaptırımı var. Karara uyulmazsa Kanun'un 18. maddesindeki idari yaptırımlar gündeme gelebilir.
"Ama cihaz parmak izini değil, şablonu saklıyor"
Cihaz satıcılarının en sık savunması budur. Cihaz parmak izinin resmini tutmaz, ondan üretilen sayısal bir kodu tutar, dolayısıyla biyometrik veri saklanmaz. Kurum Ağustos duyurusunda bu görüşe açıkça cevap verdi. Verinin matematiksel bir koda çevrilerek saklanması, biyometrik niteliğini ortadan kaldırmıyor. "Şablon" demek cihazı kararın dışına çıkarmıyor.
Kararın söylemedikleri
- Cihazları toptan yasaklamıyor. Kararın konusu bir amaç: mesai takibi. Aynı cihaz başka bir amaçla kullanılıyorsa durum ayrıca değerlendirilir.
- Geçiş süresi vermiyor. İki metinde de "şu tarihe kadar" diye bir süre yok. Bu yüzden kararın yayımlandığı günden itibaren uygulanacağını varsaymak en güvenlisi.
- Mobil uygulama ve konumdan söz etmiyor. Kurum'un saydığı örnekler kart, PIN ve imzalı çizelge. Konum ve QR ile çalışan bir uygulama biyometrik veri işlemez. Ama konum da kişisel veridir ve aynı ölçülülük ilkesine tabidir.
Güvenlik gerektiren alanlar ayrı mı?
Ağustos duyurusu bir ayrım yapıyor. Kritik altyapı ya da yüksek güvenlik riski taşıyan yerlerde biyometrik sistem, kimlik doğrulama ve erişim kontrolünün parçası olabilir. Ancak bu kapı geniş değil. İşleme yalnız gerekli alanlar ve kişilerle sınırlı kalmalı, başka yöntemler gerçekten yetersiz olmalı ve somut bir güvenlik ihtiyacıyla orantılı olmalı. Kurum bu tür durumları şikâyet geldiğinde olay bazında inceleyeceğini söylüyor.
Buradan çıkan pratik sonuç: Sunucu odasının kapısındaki okuyucuyu güvenlik gerekçesiyle tutuyorsanız, o cihazın giriş-çıkış kayıtlarını puantaja aktarmayın. Aktardığınız anda amaç yine mesai takibi olur.
Elinizde biyometrik cihaz varsa: 6 adım
Duyurularda daha önce toplanmış verilere ne olacağına dair ayrı bir hüküm yok. Aşağıdaki sıra, Kanun'un genel kurallarından çıkan pratik bir yol haritası:
- Envanter çıkarın. Hangi şubede hangi cihaz var, kaç çalışan kayıtlı, veri nerede duruyor? Cihazın hafızasında, bilgisayardaki programda ya da üreticinin bulutunda olabilir. Yedekleri unutmayın: Eski bir yedek dosyasında yüzlerce kişinin kaydı kalabilir.
- Amacı ayırın. Cihaz yalnız mesai için mi kullanılıyor, yoksa gerçekten güvenlik gerektiren bir alanın kapısında mı? İkincisiyse gerekçeyi yazıya dökün ve mesai kayıtlarını o cihazdan ayırın.
- Yöntemi değiştirin. Birçok terminal kart ya da şifreyle de çalışabiliyor. Önce cihazınızın bu modu destekleyip desteklemediğine bakın. Desteklemiyorsa kartlı sisteme ya da mobil uygulamaya geçişi planlayın.
- Biyometrik veriyi imha edin. Kanun'un 7. maddesine göre, işlenmesini gerektiren sebep ortadan kalkan veri silinir, yok edilir ya da anonim hâle getirilir. Cihazdan, programdan ve yedeklerden silin. Ne zaman, kimin, hangi yöntemle sildiğini bir tutanağa yazın. Saklama ve imha politikanız varsa ona göre ilerleyin.
- Belgeleri güncelleyin. Aydınlatma metni, açık rıza formları ve VERBİS kaydınız varsa oradaki veri kategorileri. Yeni yöntemin hangi veriyi işlediğini açıkça yazın.
- Çalışanlara anlatın. Kısa bir duyuru yeter: neden değişti, yeni sistem nasıl çalışıyor, eski veriler silindi mi? Çalışanların en çok merak ettiği soru, parmak izinin nerede kaldığıdır.
Alternatifler hangi veriyi işler?
| Yöntem | İşlenen veri | Başkası yerine basma | Dikkat |
|---|---|---|---|
| Kartlı (RFID/NFC) | Kart numarası, giriş saati | Kart başkasına verilebilir | Kayıp kart, her girişe cihaz |
| PIN / şifre | Şifre, giriş saati | Şifre paylaşılabilir | Kalabalık girişte sıra |
| İmzalı çizelge | Elle yazılan saat, imza | Kolay; sonradan doldurulabilir | Ay sonunda elle derleme |
| Mobil uygulama (konum, QR, ağ) | Basış anındaki konum, ağ, cihaz | Kişinin kendi telefonu ve hesabı | Konum da kişisel veridir; gün boyu takip yapılmamalı |
| Selfie + yüz eşleştiren uygulama | Yüz görüntüsü ve yüz şablonu | Zor | Biyometrik veri; kararın tam kapsamında |
Tablonun son satırı önemli. Bazı mobil uygulamalar mesai için selfie çektirip yüzü kayıtlı fotoğrafla eşleştiriyor. Bu, cihazdaki parmak izi sorununu telefona taşımaktır.
Mobil PDKS seçerken sorulacak 4 soru
- Mesai için yüz, selfie ya da parmak izi istiyor mu? İstiyorsa yukarıdaki karar doğrudan sizi ilgilendirir.
- Konum ne zaman alınıyor? Yalnız giriş ve çıkış anında mı, gün boyu arka planda mı? Mesai kaydı için basış anı yeter. Gün boyu takip ayrı bir gerekçe ister ve çalışan açısından çok daha ağırdır.
- Telefonun kendi kilidi ne için kullanılıyor? Face ID ya da telefonun parmak izi okuyucusu doğrulamayı cihazın içinde yapar. Uygulamaya yalnızca "doğrulandı" bilgisi gelir, işverene biyometrik veri ulaşmaz. Bunu, yüz fotoğrafını sunucuya gönderen sistemle karıştırmayın.
- Veri nerede ve nasıl silinir? Çalışan ayrıldığında ya da sözleşme bittiğinde kayıtlar nasıl silinir, kim erişebilir?
Cihazlı ve mobil sistemi kurulum, maliyet ve saha çalışanı açısından PDKS: cihaz mı, mobil mi? yazımızda karşılaştırdık.
Manageon'da mesai nasıl doğrulanır?
- Biyometrik veri toplanmaz. Mesai için ne parmak izi ne yüz istenir.
- Konum yalnız basış anında alınır. Giriş ve çıkışta bir kez alınır, uygulama arka planda konum izni istemez.
- QR ve ağ kontrolü. Bir ofisi yalnız QR ile çalışacak şekilde ayarlayabilir, ofisin Wi-Fi ağını ikinci kontrol olarak tanımlayabilirsiniz.
- Başkası yerine basmaya karşı. Her çalışan tek telefonla eşleşir, yeni telefon için yönetici onayı açılabilir, sahte konum uygulamaları reddedilir.
- Telefon kilidiyle giriş. Çalışan uygulamayı telefonun kendi Face ID ya da parmak izi kilidiyle açabilir. Bu doğrulama telefonda kalır, sunucuya biyometrik veri gitmez.
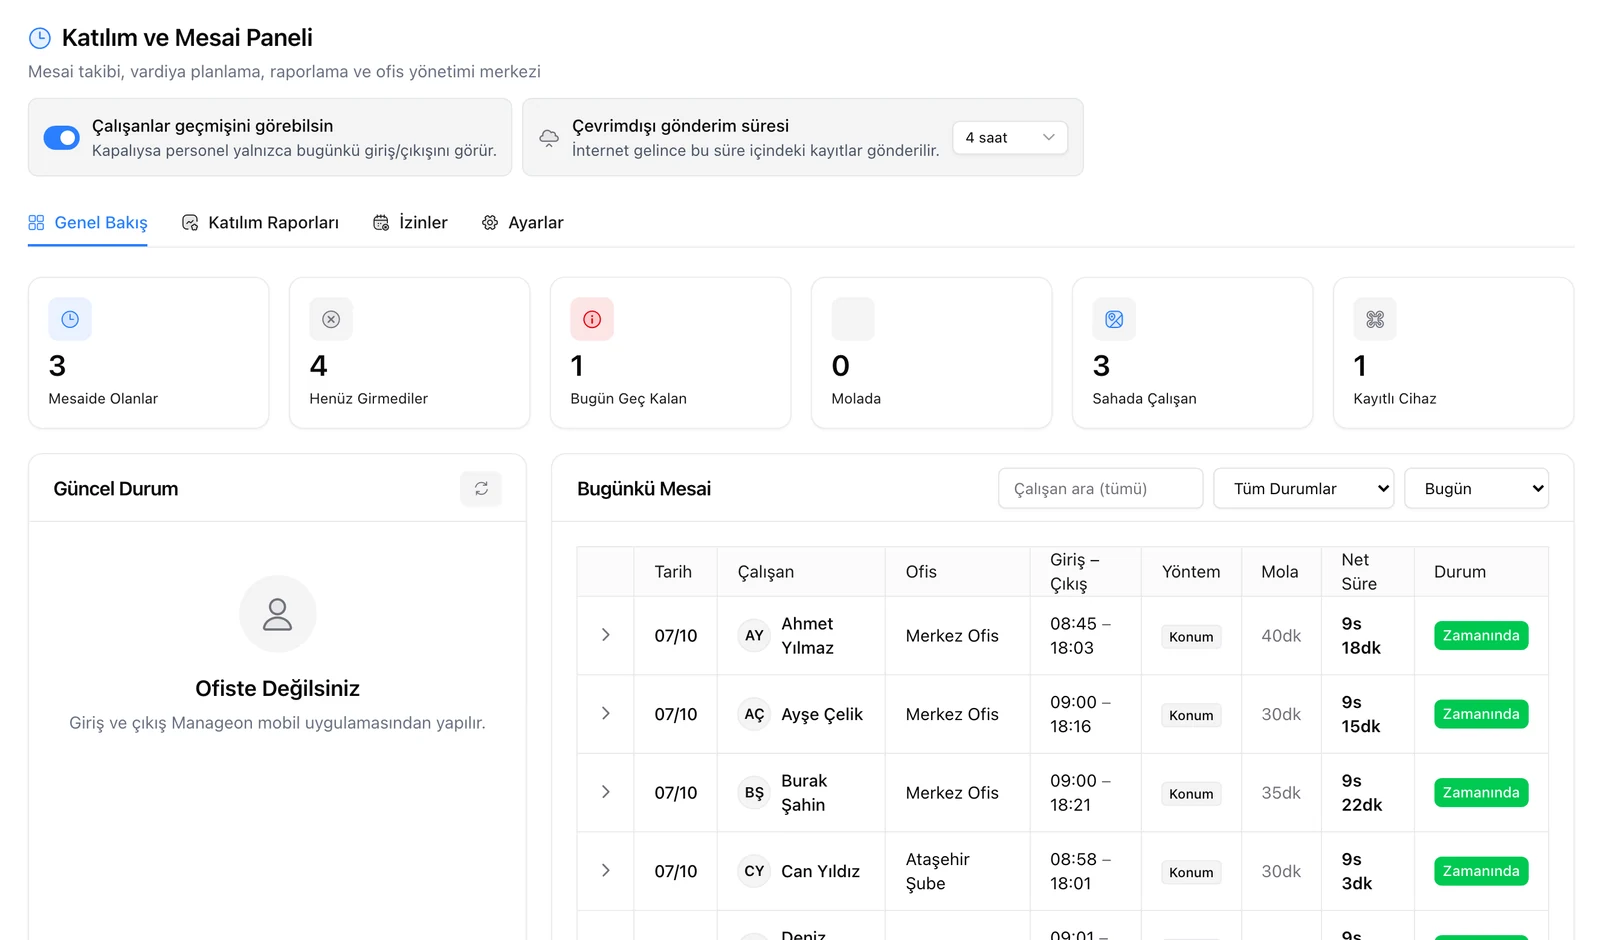
Manageon Personel ve Mesai modülünü, cihazdan geçen ekiplerin şubelerini ve QR noktalarını kurulumda birlikte tanımlıyoruz. Mesaide ilk ay ücretsiz.
Bu yazı genel bilgilendirme amaçlıdır, hukuki görüş değildir. Kendi durumunuz için bir KVKK danışmanına ya da avukata danışın.
Kaynaklar: KVKK, 2026/921 sayılı ilke kararına ilişkin kamuoyu duyurusu (2 Haziran 2026); KVKK, görüş talepleri hakkında kamuoyu duyurusu (27 Ağustos 2026); 6698 sayılı Kişisel Verilerin Korunması Kanunu.

